


Rò rỉ thông tin khách hàng, án phạt lơ lửng trên đầu Marriott


Tập đoàn khách sạn Marriott International dự kiến sẽ bị phạt hơn 99 triệu bảng Anh sau khi để cho tin tặc tiếp cận được thông tin cá nhân của 500 triệu khách hàng. Đây là án phạt đáng chú ý thứ hai trong vòng một tuần mà cơ quan chức năng Anh đưa ra liên quan tới sự cố bảo mật dữ liệu.
Văn phòng Ủy viên Thông tin (ICO), cơ quan bảo vệ dữ liệu của Vương quốc Anh, quyết định phạt Marriott chỉ một ngày, sau khi công bố án phạt kỷ lục là 183 triệu bảng đối với British Airways vì lỗi tương tự.
Cả hai khoản phạt trên đều được đưa ra sau khi quy định của EU về bảo vệ dữ liệu chung (GDPR) ra đời vào tháng 5/2018, cho phép cơ quan quản lý các quốc gia thành viên áp dụng mức phạt lên tới 4% doanh thu toàn cầu của doanh nghiệp không bảo đảm công tác bảo mật dữ liệu.
Bất cẩn khi mua lại Starwood
Theo báo cáo từ Marriott, dữ liệu khách hàng bị đánh cắp bởi tin tặc bao gồm tên, địa chỉ nhà, số điện thoại, số hộ chiếu, số đặt phòng, ngày sinh và các thông tin nhận dạng khác. Số thẻ tín dụng được mã hóa cũng bị tấn công.
Ông Arne Sorenson - Giám đốc điều hành Marriott International, cho biết: “Chúng tôi thất vọng với thông báo của ICO và chúng tôi sẽ phản biện. Marriott đã hợp tác với ICO trong suốt quá trình điều tra vụ việc, liên quan đến cuộc tấn công nhằm vào cơ sở dữ liệu đặt phòng của Starwood”.
Về phần mình, ICO cho rằng tin tặc truy cập trái phép vào các hệ thống của Starwood Hotels từ năm 2014, tức 2 năm trước khi tập đoàn này được Marriott mua lại, nhưng việc rò rỉ thông tin khách hàng không được phát hiện cho đến tận năm 2018.
Cuộc điều tra của ICO kết luận Marriott đã không rà soát kỹ lưỡng khi mua lại Starwood và lẽ ra nên có các biện pháp tăng cường an ninh cho hệ thống của mình.
Cơ quan này cũng khẳng định thông báo về ý định xử phạt gần 100 triệu bảng vẫn để ngỏ khả năng cho Marriott và các cơ quan bảo vệ dữ liệu khác của EU (những nước có người dân bị ảnh hưởng) được góp ý, phản biện trong vòng 16 tuần trước khi có quyết định cuối cùng. ICO đã điều tra vụ việc này với tư cách là cơ quan chủ trì giám sát đại diện cho các cơ quan bảo vệ dữ liệu của các nước thành viên EU.
“GDPR quy định rõ rằng các đơn vị, tổ chức phải chịu trách nhiệm về dữ liệu cá nhân mà họ nắm giữ. Điều này bao gồm cả việc thẩm định kỹ lưỡng khi mua lại doanh nghiệp khác, đồng thời có các biện pháp thích hợp để đánh giá xem những dữ liệu cá nhân nào đã được chuyển giao và chúng được bảo vệ ra sao”, ủy viên phụ trách thông tin Elizabeth Denham nói.

Một cách để răn đe
Elizabeth Denham cho biết: “Dữ liệu cá nhân có giá trị thực, chính vì vậy các đơn vị, tổ chức có nghĩa vụ bảo đảm an toàn cho dữ liệu, giống như bất kỳ tài sản nào khác. Nếu họ không làm được như vậy, chúng tôi sẽ lập tức hành động mạnh tay nếu cần thiết để bảo vệ quyền lợi của người dân”.
Theo nhận định của một số công ty luật, nguy cơ bị phạt tiền sẽ buộc các công ty phải cẩn trọng hơn trong quá trình thẩm định tài sản đối với các thương vụ mua bán, sáp nhập.
“Khách hàng của chúng tôi ngày càng quan tâm đến việc tuân thủ quy định bảo mật dữ liệu trong các giao dịch mua lại tài sản và cổ phần, cũng như tham gia bảo hiểm an ninh mạng để giảm thiểu rủi ro xảy ra rò rỉ như vậy”, Gita Shivarattan - chuyên gia bảo mật dữ liệu của công ty luật Ashurst, nói.
Các khoản tiền lớn là dấu hiệu cho thấy cơ quan quản lý không ngần ngại thực thi quyền hạn của mình để ngăn chặn các hành vi bất cẩn trong công tác quản lý dữ liệu cá nhân. Một số vi phạm đáng kể khác hiện đang bị điều tra bao gồm bê bối thông tin 50 triệu tài khoản người dùng Facebook bị rò rỉ vào tháng 9 năm ngoái, hay vụ tấn công hơn 50 triệu người dùng trên mạng xã hội G của Google.
Theo ICO, số tiền phạt được đưa ra dựa trên mức độ nghiêm trọng của sự việc, bao gồm số người bị ảnh hưởng, các loại dữ liệu bị liên đới, chất lượng công tác bảo mật của doanh nghiệp và thái độ hợp tác với ICO cũng như các biện pháp giảm thiểu thiệt hại cho đối tượng bị ảnh hưởng. Đây cũng là một cách để răn đe các doanh nghiệp khác trước khi đi vào vết xe đổ đó.
Hải Châu
Nợ xấu và nợ tiềm ẩn tăng tốc, đệm dự phòng ngân hàng rơi xuống đáy 5 năm
Hà Nội vượt dự toán thu ngân sách cả năm, TP.HCM cần gần 90.000 tỷ đồng/tháng
Giá vàng trong nước tăng vọt gần 3 triệu đồng/lượng
'Sóng rời bỏ' khỏi mặt bằng nhà phố trung tâm chưa dứt?
Từ chất lượng sản phẩm đến hệ năng lực dẫn dắt giá trị: Khi chuẩn mực trở thành lợi thế cạnh tranh cốt lõi
Vốn ngoại vào bất động sản đổi 'khẩu vị', hết thời 'cá lớn nuốt cá bé'
Biệt thự biển bên miền sinh quyển Cần Giờ: Chốn sống giàu trải nghiệm, gia tài hạnh phúc cho thế hệ sau
Cùng chuyên mục
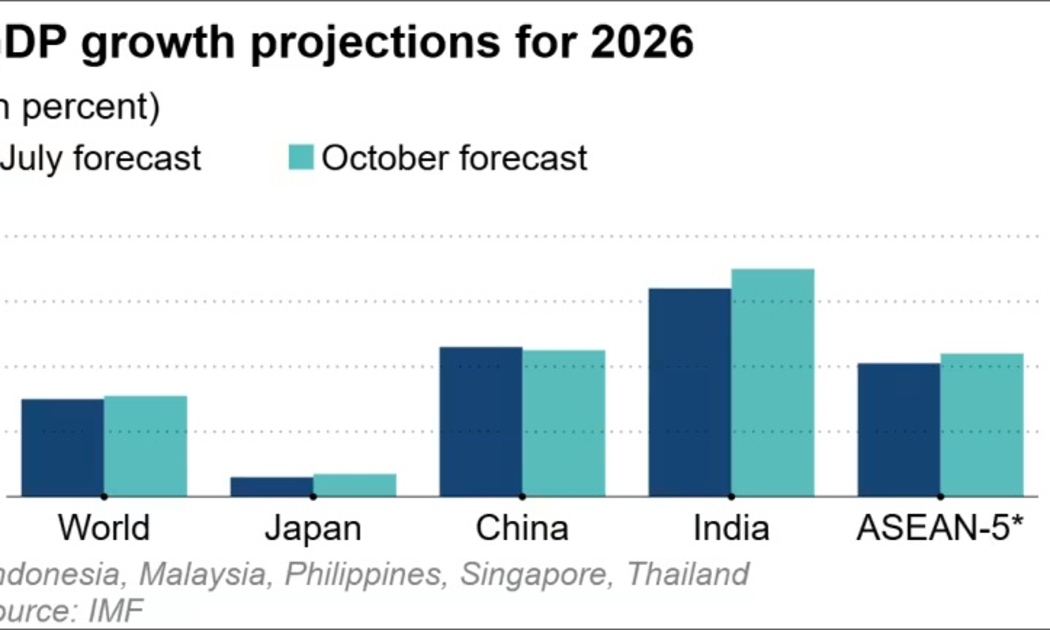
IMF: ASEAN-5 tăng trưởng vượt dự báo nhờ làn sóng đầu tư công nghệ
Tăng trưởng năm nay của các nền kinh tế lớn ở Đông Nam Á được dự báo cao hơn so với những nhận định trước đó, nhờ sự phát triển của AI và làn sóng đầu tư công nghệ cao trên toàn cầu.
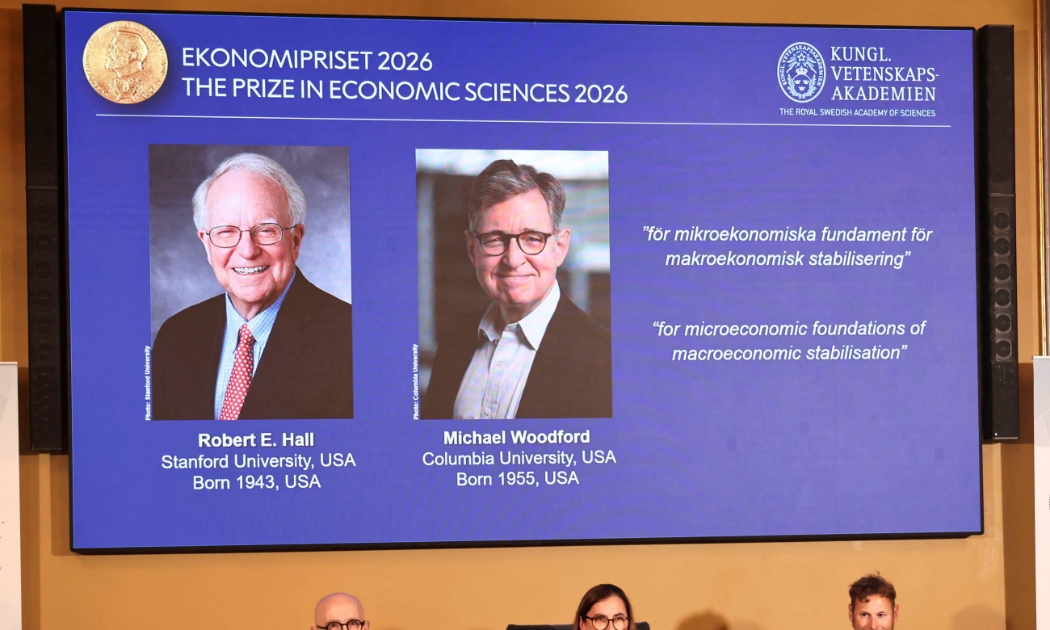
Nobel Kinh tế 2026: Vì sao giảm thuế chưa chắc kích được tiêu dùng?
Viện Hàn lâm Khoa học Hoàng gia Thụy Điển ngày 12/10 công bố giải Nobel Kinh tế 2026 thuộc về Robert E. Hall và Michael Woodford, ghi nhận những đóng góp trong nghiên cứu hành vi và kỳ vọng kinh tế. Công trình của hai nhà kinh tế giúp lý giải vì sao các biện pháp kích cầu ngắn hạn không phải lúc nào cũng phát huy hiệu quả, đồng thời cho thấy sức mạnh của niềm tin và kỳ vọng trong điều hành chính sách tiền tệ.

Allianz mở rộng hiện diện tại Việt Nam sau thương vụ 434 triệu USD thâu tóm quỹ UOB
Ngân hàng United Overseas Bank (UOB) của Singapore vừa đạt thỏa thuận bán toàn bộ mảng quản lý tài sản cho Allianz Global Investors (AllianzGI), công ty quản lý tài sản thuộc Tập đoàn Allianz của Đức, với giá 434 triệu USD.
Tổng Giám đốc HSBC Hàn Quốc: Dòng vốn FDI từ Hàn Quốc đang chuyển dịch mạnh lên nấc thang giá trị cao
Ông Peter Kim cho biết đầu tư của Hàn Quốc vào Việt Nam đang dịch chuyển rõ rệt lên các nấc thang giá trị cao hơn: từ lắp ráp sang sản xuất tiên tiến, từ sản xuất mở rộng sang nghiên cứu và phát triển.
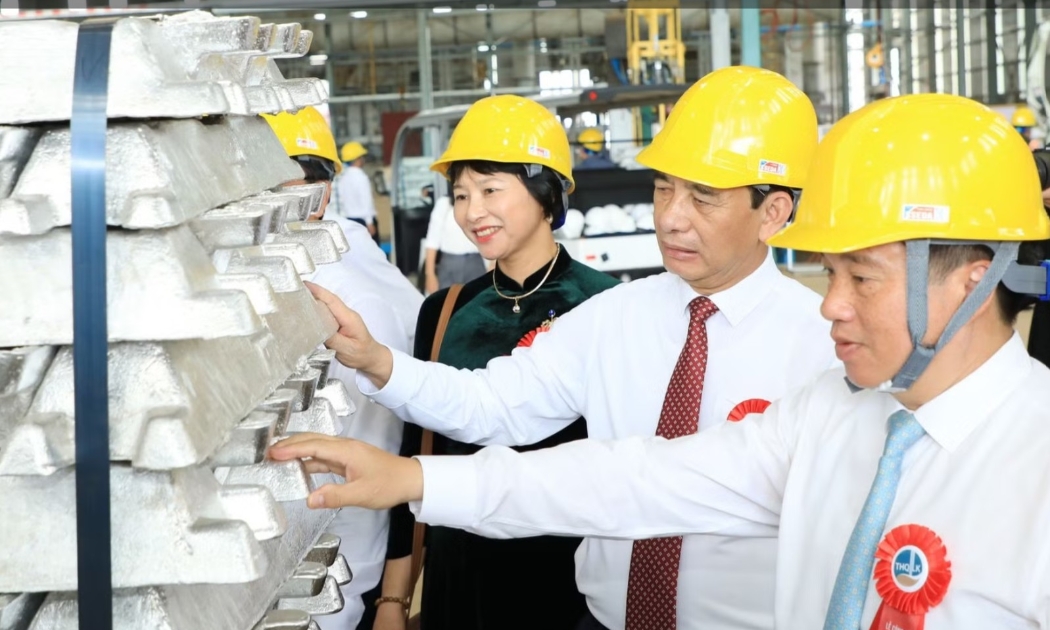
Giữa cơn địa chấn nhôm toàn cầu, Việt Nam lần đầu đúc thỏi
Xung đột Trung Đông làm rung chuyển nguồn cung nhôm thế giới, nhưng đúng thời điểm ấy, Việt Nam công bố lô nhôm thỏi "Made in Vietnam" đầu tiên, mở thêm một mắt xích mới trong chuỗi cung ứng kim loại.
Các đối tác thương mại phản ứng với thuế quan mới của Hoa Kỳ ra sao?
Đại diện nhiều nền kinh tế trên thế giới đã lên tiếng đặt câu hỏi về cơ sở của các thuế quan mới mà Hoa Kỳ áp đặt.


 Infographic
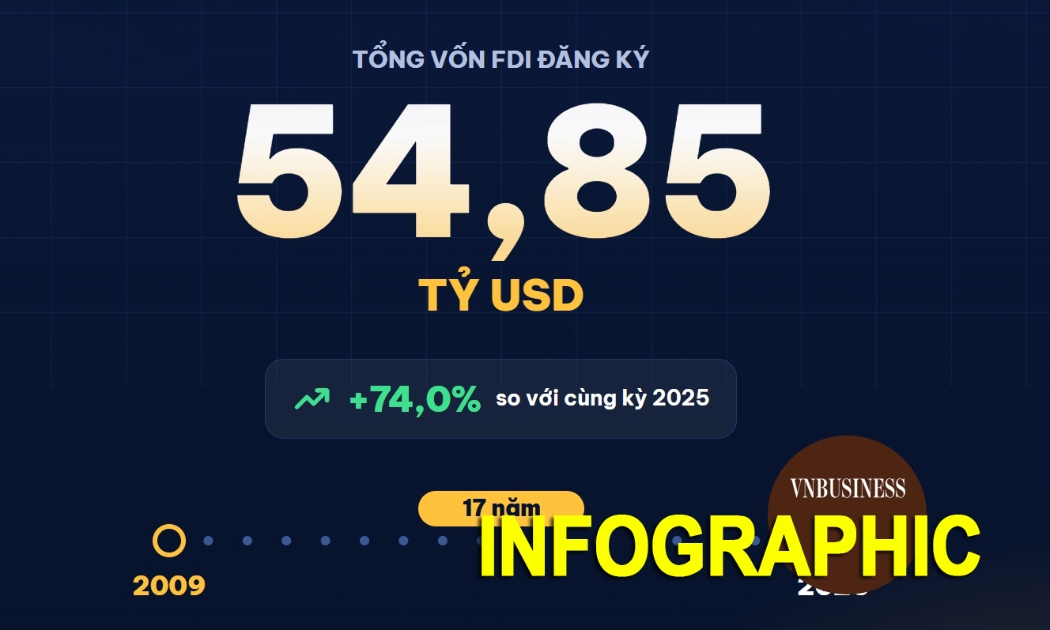
FDI vào Việt Nam 10 tháng đạt kỷ lục 17 năm
Theo Cục Thống kê (Bộ Tài chính), tổng vốn đầu tư nước ngoài đăng ký vào Việt Nam tính đến ngày 31/10/2026 đạt 54,85 tỷ USD, tăng 74% so với cùng kỳ năm trước. Đây là mức cao nhất kể từ năm 2009.
Đừng bỏ lỡ

 Chip bảo mật make in Vietnam: Bước tiến mới trong làm chủ công nghệ số
Việt Nam vừa ra mắt chip bảo mật VGC-V1.0, sản phẩm do các kỹ sư trong nước làm chủ thiết kế và phát triển. Không chỉ đánh dấu bước tiến trong công nghệ bán dẫn, sản phẩm còn mở ra triển vọng ứng dụng rộng rãi trong bảo vệ dữ liệu, an toàn thông tin...