


52% phần mềm mã độc xâm nhập vào hệ thống qua email


Theo một đánh giá của hãng bảo mật mạng F- Secure, một phần ba trong số các email chứa mã độc trong file đính kèm, trong đó phổ biến nhất là file PDF có đường dẫn tới website chứa mã độc. Ngoài ra, còn có email giả lời mời họp nhóm từ Microsoft Teams hay Zoom.

Hãng bảo mật mạng F- Secure chia sẻ, mặc dù định dạng file PDF không chứa được mã độc như file Excel nhưng file PDF lại có đường dẫn tới website chứa mã độc, định dạng PDF bị phần mềm quét virus bỏ qua, không nhận diện mã độc. Chính vì PDF quá phổ biến nên hacker càng sử dụng nhiều, nhưng vẫn phải tốn thêm một bước lừa người dùng mở file và ấn vào link trong file. Trong năm 2020 email giả mạo chiếm hơn 50% số lượt tấn công mạng.
Các phương thức phổ biến phần mềm mã độc xâm nhập vào hệ thống là qua email 52%, tiếp theo là cài đặt thủ công phần mềm trong đó có chứa mã độc, hoặc phần mềm mã độc được kích hoạt cài đặt sau khi cài phần mềm bình thường.
Hacker sử dụng kỹ thuật tấn công sử dụng macro trong Office từ lâu, nhưng tới năm 2020 đã có nhiều cải tiến vượt bậc để cài mã độc vào hàm Excel. Tính năng cơ bản của Excel là không chặn được hàm, mặc dù có thể chặn macro. Các cuộc tấn công vào hàm Excel tăng hơn 3 lần vào nửa cuối năm 2020.

Trong số các email spam có chứa đường dẫn thì 19% hướng dẫn tới các trang lừa đảo phishing, dẫn dụ người dùng điền thông tin nhạy cảm như user name, mật khẩu, số thẻ tín dụng,… vào form trên web. Các link còn lại tới trang đầu tư mờ ám, hoặc mua hàng giả ví dụ như đầu tư Bitcoin. Tên miền chứa trang lừa đảo thường đặt trên các dịch vụ điện toán đám mây, hoặc tên miền bị ăn cắp, có tên gần giống với các trang thật.
Dịch vụ web hosting ngày càng rẻ, thậm chí miễn phí cho người dùng cơ bản giúp hacker càng dễ dàng làm web giả mạo phishing. Kể cả trang giả mạo phishing bị xóa ngay khi có người báo cáo thì ngay lập tức hacker có thể chuyển hướng sang trang khác. Các dịch vụ hosting có chứng chỉ SSL (có chữ s trong “https” ở đầu link) vì các trình duyệt tin cậy hơn. Ngoài ra, hacker còn dùng Google Docs và Microsoft OneDrive để chứa file có mã độc vì không ai chặn đường dẫn Google hay Microsoft.
Đại dịch bùng nổ làm xu hướng làm việc từ xa ngày càng phổ biến trong nhiều tổ chức, người dùng sử dụng các công cụ làm việc nhóm như: chia sẻ tài liệu và video conferencing... Hacker cũng nhanh chóng bắt kịp xu thế này để dẫn dụ người dùng bằng các email giả lời mời họp nhóm từ Microsoft Teams hay Zoom.
PV
Giảm trừ thuế từ tiền học cho con: Phụ huynh lo mất quyền lợi vì thiếu hóa đơn
VinAlpha tuyển dụng 15.000 nhân sự cho các đại dự án đô thị trên toàn quốc
Boeing 787 của Vietnam Airlines hai lần phanh khi cất cánh, trượt khỏi đường băng Munich
Doanh nông thực chiến: Đưa sản vật bản địa vào chuỗi giá trị
Sự trỗi dậy của thế lực mới trong ngành AI
Vì sao startup Việt dễ “đứt gánh giữa đường”?
‘Mỏ vàng’ AI của startup Việt đối diện bài toán cạnh tranh ngày càng gay gắt

Cùng chuyên mục
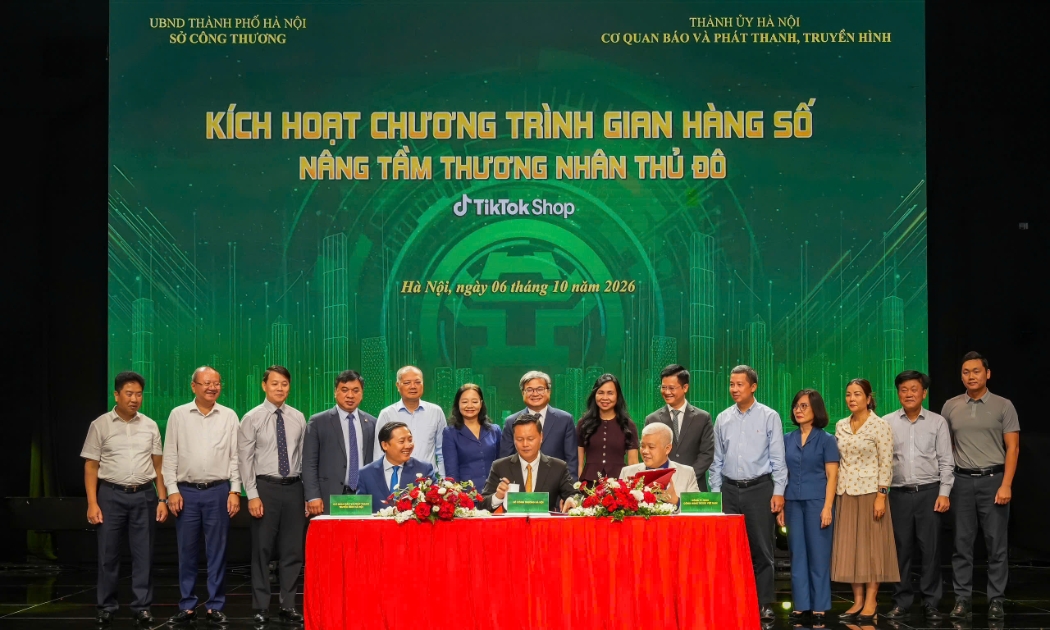
Biến tinh hoa trăm năm thành đơn hàng số, Hà Nội trao quyền làm chủ cho thương nhân
Khoảng cách giữa uy tín nhiều thế hệ của người làm nghề truyền thống và quyết định mua hàng trong vài chục giây của người tiêu dùng hiện đại đang dần được thu hẹp khi Hà Nội chính thức kích hoạt chương trình “Gian hàng số – Nâng tầm thương nhân Thủ đô” cùng kênh TikTok “OCOP Hà Nội”.
Cơn khát nhân lực AI: Doanh nghiệp chi lương khủng vẫn "đỏ mắt" tìm người
Dù sẵn sàng chi trả mức lương cao vượt trội cùng nhiều đãi ngộ hấp dẫn, các doanh nghiệp tại Việt Nam vẫn rơi vào tình thế khó tuyển dụng khi nguồn cung nhân sự AI thực tế đang khan hiếm trầm trọng.
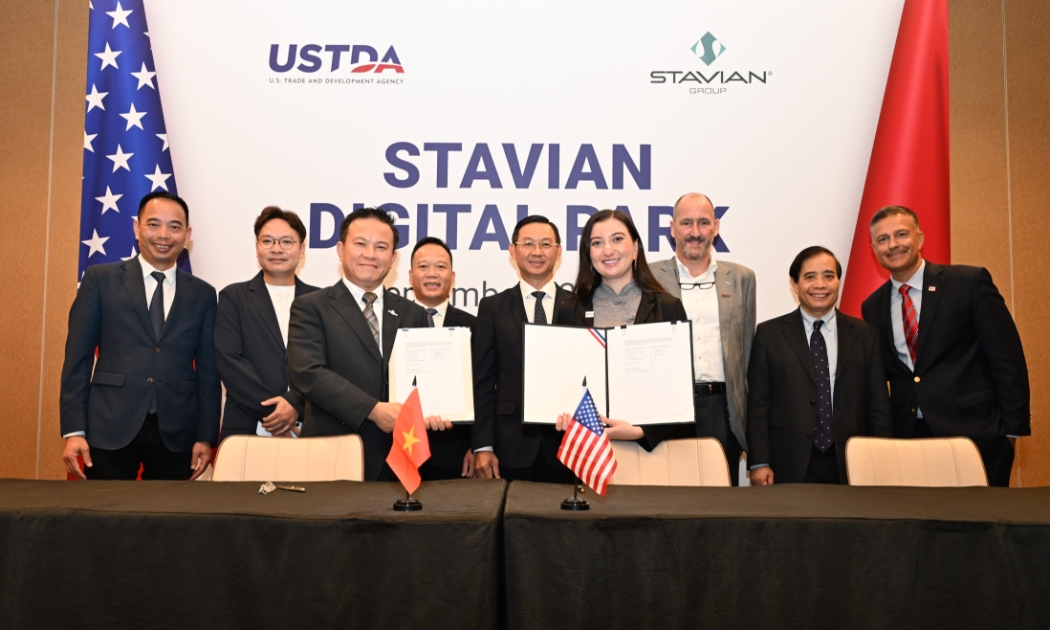
Hoa Kỳ tài trợ nghiên cứu dự án khu công nghệ số tập trung siêu quy mô tại TP HCM
Cơ quan Thương mại và Phát triển Hoa Kỳ (USTDA) mới đây đã ký kết tài trợ cho nghiên cứu khả thi một dự án khu công nghệ số tổng quy mô 300 ha tại TP HCM.
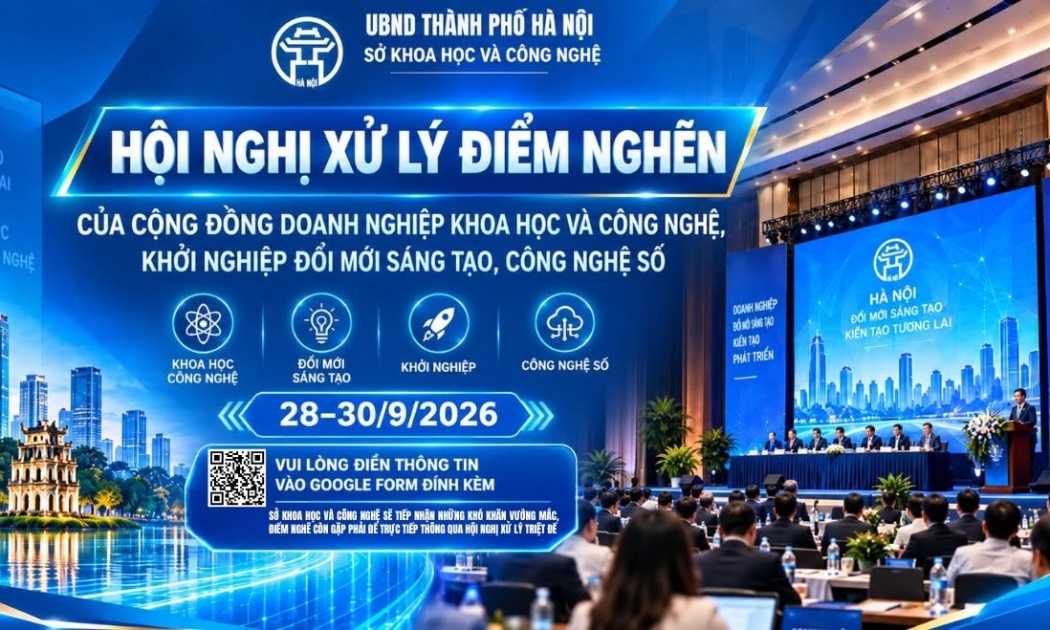
Từ 'quản lý' sang 'phục vụ': Hà Nội tháo gỡ điểm nghẽn, đồng hành cùng doanh nghiệp
Gắn chặt với thực tiễn triển khai Luật Thủ đô và mô hình chính quyền hai cấp, Hà Nội đang tập trung tháo gỡ các điểm nghẽn về đầu tư, sản xuất, đổi mới sáng tạo và kinh tế số. Sự kiện đối thoại với cộng đồng doanh nghiệp sắp tới tiếp tục khẳng định cam kết của thành phố trong đồng hành, kiến tạo môi trường kinh doanh minh bạch và hiện đại.
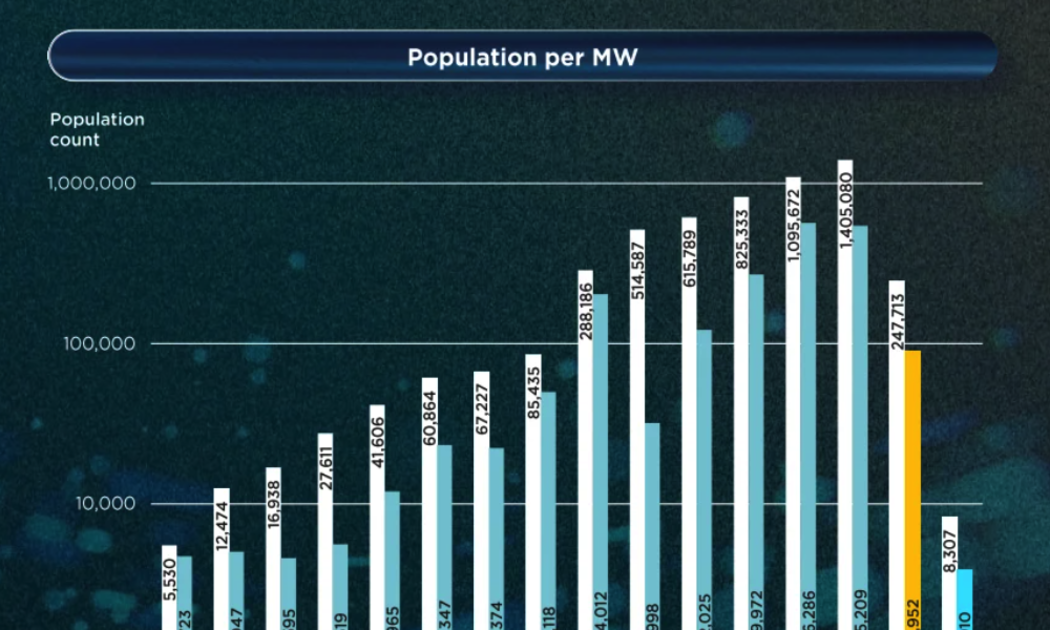
Việt Nam 'khát' trung tâm dữ liệu nhất khu vực Châu Á Thái Bình Dương
Việt Nam hiện là thị trường trung tâm dữ liệu thiếu hụt nguồn cung lớn nhất Châu Á Thái Bình Dương (APAC), theo báo cáo Tổng quan Thị trường Đầu tư Trung tâm dữ liệu APAC năm 2026 của Cushman & Wakefield công bố mới đây.

Cách Mỹ và châu Âu tạo nên những doanh nghiệp mang sức mạnh quốc gia
Thành công của những doanh nghiệp hàng đầu thế giới trong các ngành chiến lược như Apple, Microsoft, NVIDIA, ASML hay Airbus… ở các nước phương Tây, không chỉ đến từ môi trường cạnh tranh và năng lực đổi mới của doanh nghiệp, mà còn được hỗ trợ bởi những chính sách dài hạn về khoa học, công nghệ, giáo dục và phát triển thị trường vốn.


 Infographic
9 địa phương cần tăng trưởng trên 15% trong quý IV, Hà Nội 16,55% vẫn đứng ngoài TOP 5
Nhiều tỉnh, thành được Chính phủ yêu cầu tăng trưởng GRDP hai chữ số trong quý IV, trong đó 9 địa phương phải đạt trên 15%, nhằm góp phần thực hiện mục tiêu tăng trưởng GDP cả nước 10% năm 2026.
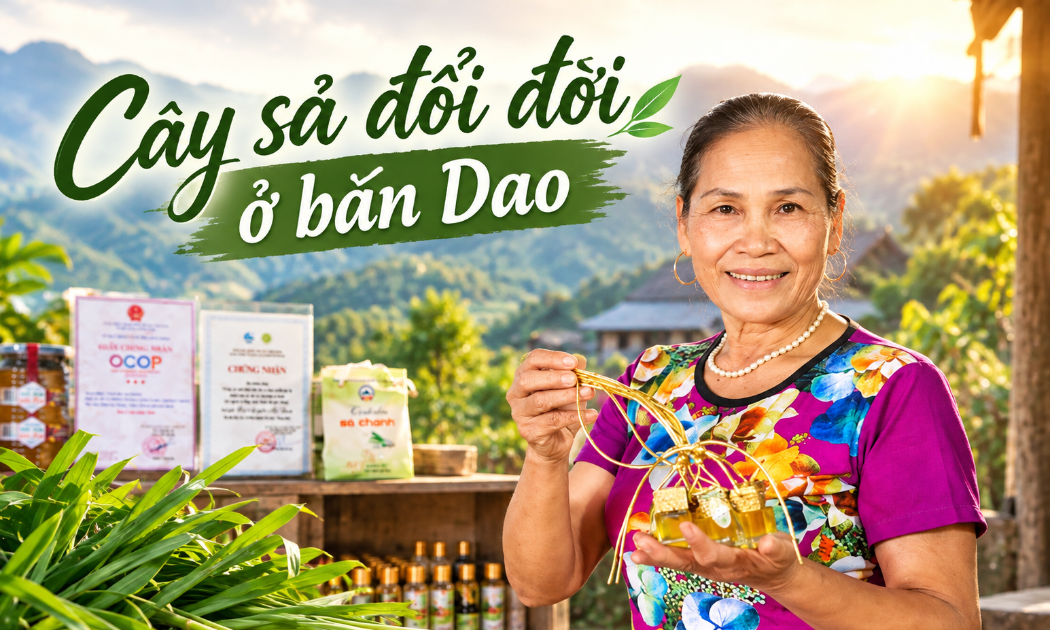

 Cây sả đổi đời ở bản Dao
Từ một loại cây quen thuộc trên những triền đồi, cây sả chanh đang được người dân nâng giá trị bằng cách làm mới. Khi tham gia HTX, người dân không chỉ có đầu ra ổn định mà còn từng bước thoát nghèo, tạo dựng sinh kế ngay trên quê hương.